

Kiến thức mạng
Cấu hình mẫu FortiGate bằng CLI: WAN, LAN, DHCP và chính sách ra internet
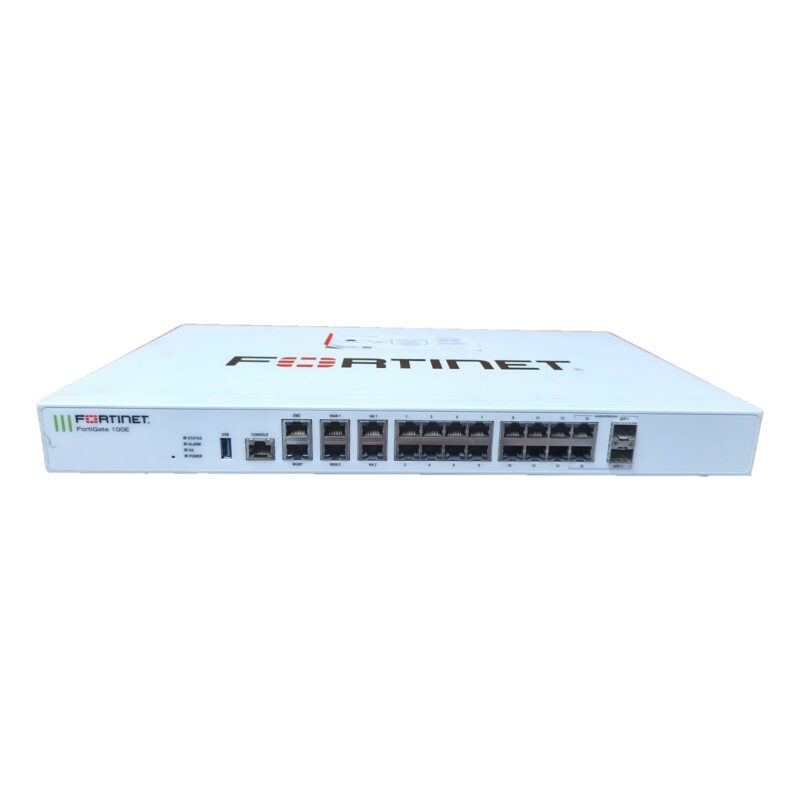
Th11
Giao diện web của FortiGate trực quan, nhưng cấu hình bằng CLI nhanh hơn nhiều khi phải dựng lại cùng một khung cho nhiều máy, và dễ lưu lại thành file. Cấu hình dưới đây là khung tối thiểu để LAN ra internet trên FortiGate chạy FortiOS 6.x hoặc 7.x (FG-60E, FG-100E, FG-300D…).
Trước khi dán
- Đúng tên cổng: mỗi model đặt tên khác nhau (
wan1,lan,internal,port1…). Gõshow system interfaceđể xem, rồi sửa tên trong file cho khớp. - Máy cũ còn cấu hình chủ trước: đưa về mặc định bằng
execute factoryreset. Lần đăng nhập đầu sau khi reset, máy bắt đặt mật khẩu admin mới. - Dán từng khối
config … endvào CLI Console trên giao diện web, qua SSH hoặc cáp console.
Cấu hình đầy đủ
# =====================================================================
# CAU HINH MAU: FortiGate (FortiOS 6.x / 7.x) bang CLI
# WAN nhan IP tu modem (DHCP), LAN 192.168.10.0/24, DHCP server, chinh sach ra internet co NAT
# Nguon: https://thietbimangcu.com/cau-hinh-mau/
# - Ten cong khac nhau theo model: xem bang "show system interface" (vd wan1, lan, internal, port1).
#   Doi "wan1" / "lan" ben duoi cho dung ten tren may cua ban.
# - Dan tung khoi "config ... end" vao CLI Console tren giao dien web hoac qua SSH/console.
# =====================================================================

# --- Cong WAN nhan IP tu modem ---
config system interface
    edit "wan1"
        set mode dhcp
        set allowaccess ping
    next
end

# (WAN la PPPoE thi dung khoi nay thay cho khoi tren)
# config system interface
#     edit "wan1"
#         set mode pppoe
#         set username "TEN_DANG_NHAP_PPPOE"
#         set password "MAT_KHAU_PPPOE"
#         set allowaccess ping
#     next
# end

# --- Cong LAN ---
config system interface
    edit "lan"
        set mode static
        set ip 192.168.10.1 255.255.255.0
        set allowaccess ping https ssh
    next
end

# --- DHCP server cho LAN ---
config system dhcp server
    edit 1
        set interface "lan"
        set default-gateway 192.168.10.1
        set netmask 255.255.255.0
        set dns-service default
        config ip-range
            edit 1
                set start-ip 192.168.10.100
                set end-ip 192.168.10.200
            next
        end
    next
end

# --- Chinh sach: LAN ra internet, bat NAT ---
config firewall policy
    edit 0
        set name "LAN-ra-Internet"
        set srcintf "lan"
        set dstintf "wan1"
        set srcaddr "all"
        set dstaddr "all"
        set action accept
        set schedule "always"
        set service "ALL"
        set nat enable
    next
end

# --- Kiem tra ---
# get system interface physical
# get router info routing-table all
# execute ping 8.8.8.8
# show firewall policy
# execute dhcp lease-list
Giải thích
Cổng WAN
Ở chế độ dhcp, FortiGate nhận IP từ modem và tự thêm đường mặc định. Nếu modem nhà mạng để bridge, dùng khối pppoe với tài khoản nhà mạng cấp. allowaccess ping chỉ cho ping vào cổng WAN, không mở giao diện quản trị ra internet.
DHCP server
dns-service default cấp cho máy trạm chính DNS mà FortiGate đang dùng. Muốn chỉ định DNS riêng thì đổi sang specify và khai dns-server1, dns-server2.
Chính sách tường lửa
FortiGate chặn tất cả theo mặc định; phải có ít nhất một chính sách từ LAN sang WAN. edit 0 tự lấy số thứ tự trống tiếp theo. set nat enable dịch địa chỉ LAN sang IP cổng WAN.
Còn license hay không thì có sao?
Tường lửa, NAT, định tuyến, VPN IPsec và SSL-VPN chạy được mà không cần đăng ký dịch vụ. Lọc web theo danh mục, IPS, chống virus thì cần gói FortiGuard còn hạn; trên máy cũ các gói này thường đã hết. Xem tình trạng bằng get system fortiguard-service status hoặc mục License trên trang Dashboard.
Kiểm tra
get router info routing-table all: có đường mặc định quawan1.execute ping 8.8.8.8từ chính FortiGate.execute dhcp lease-list: các máy đã nhận địa chỉ.
Bài liên quan
- Cấu hình mẫu Cisco ASA 5505
- FortiGate FG-100E: firewall cũ cho văn phòng và chi nhánh
- Toàn bộ kho cấu hình mẫu
FortiGate đang có sẵn: FortiGate FG-100E, Fortinet FortiGate 300D. Xem thêm firewall FortiGate cũ.
